自社システムの「危険度」を把握し、攻撃リスクを可視化

Webアプリケーション、API、クラウド、IoTまで多様なシステムに対応した脆弱性診断サービスを提供しています。
不正アクセスや情報漏えいにつながる脆弱性を洗い出し、リスクの大きさや対策方法をご報告します。
サービスラインナップ

Webアプリケーションの脆弱性を診断します。

サーバ側のWebAPIに対して、脆弱性を診断します。

サーバの設定やソフトウェアの欠陥や仕様上の問題等がないか診断します。

AWS Security Hub を用いて、AWS 環境の設定にミスがないか診断を実施します。
対象環境 :AWS ( Amazon Web Services )
大規模言語モデル(LLM)との対話機能を組み込んだWebアプリケーションに対する脆弱性診断を実施します。

スマートフォンアプリおよびアプリと連携するサーバ側のプログラムに対する脆弱性診断を実施します。
カスタムJavaScriptのソースコードおよびアプリ設定を調査し、セキュリティ上のリスクを可視化します。
情報漏えい対策としての脆弱性診断
企業や組織への不正アクセスによる情報漏えいが相次いでいます。こうした被害の原因には、WebアプリケーションやAPIの脆弱性、認証・アクセス制御の不備、サーバーの設定ミスなど、さまざまなセキュリティ上の問題があります。
情報漏えいのリスクを低減するためには、システムに潜む脆弱性を把握し、優先度に応じて適切な対策を講じることが重要です。脆弱性診断は、こうしたリスクを発見し、改善につなげるための有効な手段の一つです。
\お役立ち資料を公開中/
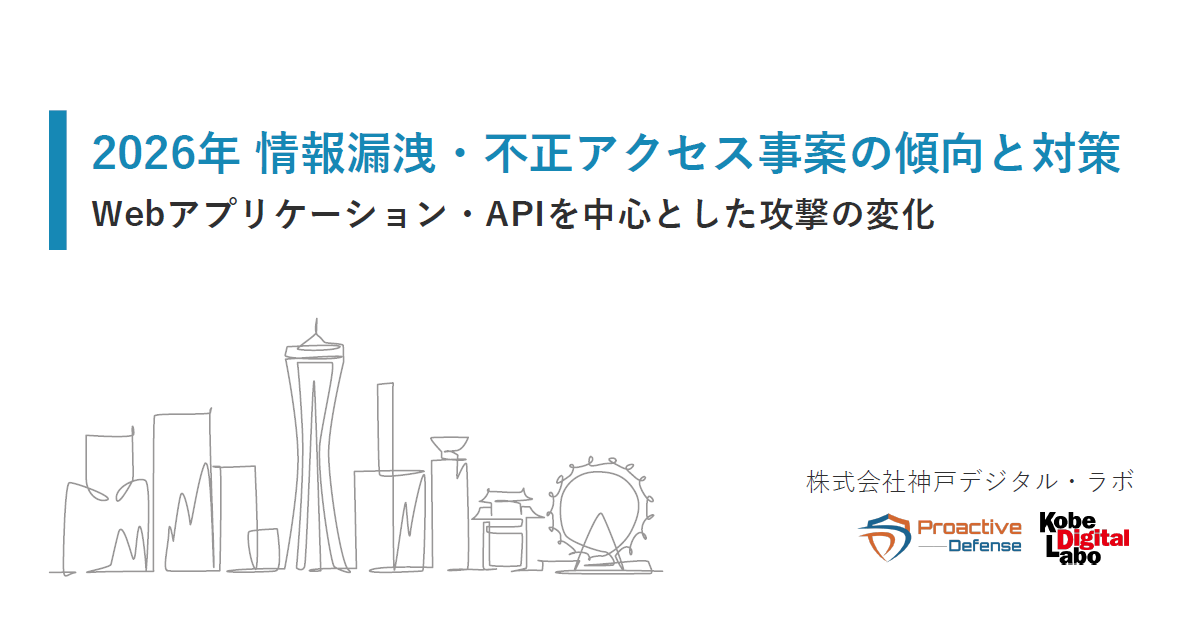
2026年情報漏えい・不正アクセス事案の傾向と対策
2026年の情報漏えい・不正アクセス事案をもとに、WebアプリケーションやAPIを狙った攻撃の傾向と、企業が取り組むべきセキュリティ対策を解説します。
脆弱性診断で確認できること
- 外部から不正に侵入される可能性がある脆弱性
攻撃者の視点でシステムを確認し、不正アクセスにつながる脆弱性の有無を洗い出します。 - 認証・認可、セッション管理に関するリスク
ログイン機能や権限管理の実装を確認し、なりすましや権限逸脱につながる問題がないかを評価します。 - 情報漏えいにつながる設定不備や実装上の問題
公開設定や入力処理などを確認し、機密情報の漏えいにつながるリスクを把握します。 - 優先的に対応すべきリスクと対策方針
発見された脆弱性をリスクの大きさで整理し、対応の優先度や推奨される対策方針を提示します。
脆弱性診断の成果物
【 開発会社ならではの知見を活かした丁寧なレポート 】
実際にサイトを数多く制作してきた開発ベンダゆえのノウハウがあります。脆弱性が見つかった箇所、問題点、リスク、対策をわかりやすく解説し、Webサイトの現状と問題点をご報告いたします。すべて弊社セキュリティチームメンバーが記述しますので、ツールが自動的に生成した説明とは、分かりやすさが違います。また、社内報告や取引先への説明資料としても利用できるようなサマリや図解もレポートに含めております。
- 脆弱性が見つかった箇所、問題点、リスク、対策をわかりやすく解説
- 問題についてはレベルわけしてご報告、優先的に対応すべきリスクを可視化
- 説明や共有に使いやすいサマリと図解付き
- オンライン報告会も無償で実施、アフターサポート付きで安心
脆弱性診断の選び方
システムの構成や利用形態によって、必要となる診断対象は異なります。以下を目安にご確認ください。判断に迷う場合は、事前相談で最適な診断をご提案します。お気軽にお問い合わせください。
Webアプリケーション脆弱性診断
Webサイトやクラウドサービスなど、利用者がブラウザからアクセスするWebアプリケーションを対象とした診断です。
認証・認可、入力処理、セッション管理など、Webサービスで特に重要となる領域を中心に確認します。
API脆弱性診断
外部サービスやモバイルアプリ、マイクロサービス間連携など、APIを介した通信が中心となるシステム向けの診断です。認証方式やアクセス制御、パラメータ処理などを重点的に確認します。
プラットフォーム脆弱性診断/クラウドセキュリティ設定診断
サーバーやミドルウェアの設定などを対象とした診断です。設定不備や権限管理の問題など、基盤レイヤーのリスクを確認します。なおAWS環境のセキュリティ設定に関しては、クラウドセキュリティ設定診断をご選択ください。
\ 無料相談受付中! /
業界別の導入背景・活用事例
お客様事例
よくあるご質問
- どの診断が自社に適しているか分かりません。相談できますか
-
はい、お気軽にご相談いただけます。
システム構成やご要望を伺い、最適な診断対象やプランをご提案します。最初に対象範囲や目的が決まっていなくても問題ありません。 - 複数の診断を同時に受けることはできますか
-
はい、可能です。例えば Web アプリと API 、Web アプリとプラットフォーム、といった組み合わせでご依頼いただいた事例が複数ございます。対象を跨いだ診断も実施できますのでぜひご相談ください。
- 診断はどのタイミングで受けるべきですか
-
以下のようなタイミングでの実施が特に有効です
- 新機能リリース前・アップデート時
- 外部チェックリスト/取引先要件に対応する必要がある時
- 運用後ある程度経過した後にリスクを再評価したい時
※定期診断についても推奨しています、条件に応じて計画をご相談ください。
- 診断後のフォローや改善支援は可能ですか
-
診断結果をもとにした改善支援やフォローアップ、再診断もご要望に応じて対応しています。
修正後のチェックや優先順位付けなどもご相談ください。
ブログ
-

相次ぐ情報漏えい、企業が今すぐ確認すべきセキュリティ対策とは?
昨今、企業や組織への不正アクセスによる情報漏えいが相次いでいます。顧客情報や個人情報の漏えいは、金銭的な損失だけでなく、企業の信用低下や事業活動への影響にもつながりかねません。 2026年10月には、JPCERTコーディネーションセンター(JPCERT/CC… -
脆弱性診断はどこまで必要?システム全体のリスクに応じた診断と、診断後の改善の進め方
Webサービスや業務システムをリリースする際、脆弱性診断を実施する企業は増えています。一方、実際に診断を検討する段階では、次のような悩みを持たれることも少なくありません。 Webアプリケーションだけを診断すれば十分なのか分からない APIやクラウド… -
script要素内で発生するクロスサイト・スクリプティング(XSS)とは?原因と対策を解説【セキュア開発技術Blog】
Securityチーム Web脆弱性診断員の深井です。 今回は、ここ1年以内でよく見かけるようになってきたscript要素にユーザーの入力値が反映されてしまった際に発生するクロスサイト・スクリプティングについて解説していきます。 クロスサイト・スクリプティン…